Уведомление за фишинг кампания, насочена към Hostico
Брандът Hostico е обект на мащабна фишинг кампания. Научете как да идентифицирате измамническите съобщения и какви мерки за защита ви препоръчваме.
През последните два дни, марката Hostico стана цел на мащабна фишинг кампания, чрез която се разпространяват фалшиви имейли, използващи неразрешено идентичността на нашата компания. Целта на тези съобщения е да измамят получателите и да ги накарат да посещават злонамерени уеб страници, където могат да бъдат компрометирани техните лични данни, удостоверителна информация или банкови данни.
Първите сигнали бяха получени в събота, 10 октомври 2026 г., около 13:00 ч., когато няколко получатели ни уведомиха за съществуването на подозрителни имейли, представени като официални комуникации на Hostico. През неделния ден, 11 октомври 2026 г., fraudulentната дейност значително се увеличи, като бяха идентифицирани повторни вълни от съобщения, разпратени до притежателите на домейни .ro.
Какви мерки съм взел досега?
Веднага след получаването на първите сигнали, започнахме необходимите действия за информиране на потребителите и ограничаване на въздействието на тази кампания.
В първия етап публикувахме предупреждения в секцията за уведомления на уебсайта Hostico, както и в нашите официални социални медии, за да привлечем внимание към фалшивите съобщения, които се разпространяват.
В паралел, бяха изпратени уведомления за злоупотреба към организациите, отговорни за управлението на домейните, участващи в атаката. Тези сигнали обхващаха както домейна, свързан с адресите, използвани за изпращане на съобщения, така и домейна, използван за пренасочване на получателите към злонамерените страници.
Имвайки предвид засилването на кампанията в хода на неделя, 11 октомври 2026 г., решихме да разширим мерките за информираност. Така беше изпратена уведомление чрез бюлетин до всички клиенти на Hostico, а настоящата информация беше публикувана и в нашия блог, за да може да бъде консултирана от всяко лице, което получава такова съобщение.
Как могат да бъдат идентифицирани мошенически съобщения?
Нападателите се опитват да създадат впечатление, че съобщенията произхождат от Hostico, използвайки името на компанията и елементи, които могат да предполагат легитимна комуникация. Такива опити могат да предизвикат проблеми, свързани със услуги, домейни, фактури или сигурността на акаунта, за да накарат получателите да действат, без да проверят автентичността на искането.
Важно елемент в това са линковете, включени в тези съобщения. Те насочват потребителите към уебсайтове, които имитират легитимни страници, с цел да събират въведената информация, включително пароли или данни на банкови карти.
За да улесним идентифицирането на тези опити за измама, представяме по-долу пример за съобщение, изпратено в рамките на текущата кампания. То илюстрира начина, по който нападателите се опитват да използват идентичността на Hostico, за да придадат достоверност на исканията и да накарат получателите да отворят външни линкове.
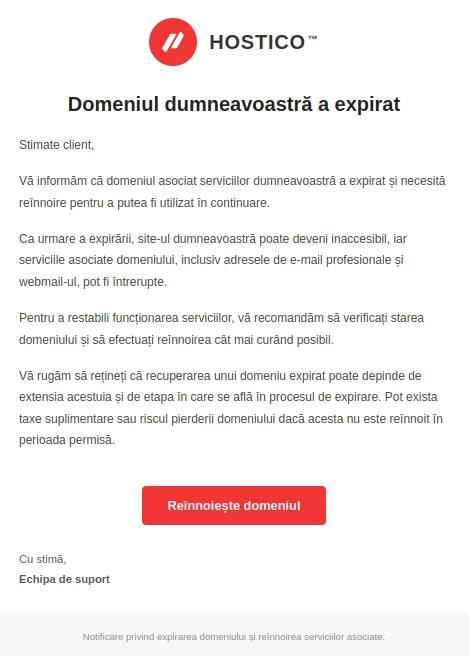
Посочваме, че представеният пример не представлява непременно единствената версия на съобщенията, които са в обращение, а е версията, която е била идентифицирана в момента. Съдържанието, адресите на подателите и използваните връзки могат да бъдат променяни по време на кампанията, поради което препоръчваме да не разчитате единствено на сходството с илюстрираното съобщение.
До момента между идентифицираните адреси в разпространението на измамническите съобщения се нареждат:
- support@sin1.singularitymfg.com
- support@haysoft.com.br
Важно: Двете имейл адреси не са задължително единствените, които се използват. Атакуващите могат да използват и други имейл адреси или домейни за продължаване на кампанията. Поради тази причина, препоръчваме да се провери всяко съмнително съобщение, независимо от адреса или името на подателя, което се показва.
Уточняваме, че тези съобщения не са изпратени от Hostico и не представляват официални съобщения на нашата компания.
Как да проверите дали съобщението идва от Hostico?
Официалните съобщения относно договорените услуги се изпращат на имейл адресите, свързани с клиентските акаунти или упълномощените подконтракти. Сред официалните адреси, използвани от Hostico, са:
- office@hostico.com | office@hostico.com
- commercial@hostico.com | commercial@hostico.com
- техник@hostico.com | техник@hostico.com
Проверката на адреса на подателя представлява първа стъпка, но не трябва да е единственият критерий, който да се вземе предвид, тъй като определени мошенически съобщения могат да фалшифицират дори информацията, показана в полето на подателя.
В случай че получите съобщение, което изисква извършване на плащане, актуализиране на данни за удостоверяване или потвърждаване на лична информация, ви препоръчваме да посетите директно уебсайта hostico.ro, като ръчно въведете адреса в браузъра, без да използвате линковете от подозрителното съобщение.
Фактурите и плащанията могат да бъдат проверени в клиентската зона на Hostico, в секцията Финансов. Всяка операция за плащане трябва да бъде извършена из Exclusively през официалните канали и обработвача на плащания, използван от Hostico.
Какво трябва да направите, ако сте достъпили подозрителен линк?
Ако сте получили едно от тези съобщения, простото получаване на имейла не означава, че информацията ви е била компрометирана. Важно е обаче да не отваряте връзките и да не предоставяте данни чрез страниците, посочени в тях.
В ситуацията, в която вече сте получили достъп до фалшива връзка или сте въвели информация на съмнителна страница, ви препоръчваме да предприемете следните мерки, в зависимост от разкритите данни:
- Сменете паролата на акаунта в Hostico. Ако сте въвели данните за удостоверяване на подозрителна страница, незабавно извършете нулиране на паролата на клиентския акаунт. Ако същата парола се използва и за други услуги, променете я и в тях.
- Активирайте удостоверяването с две стъпки (2FA). Тази функция предлага допълнителен слой на защита срещу неоторизиран достъп. Можете да се запознаете с документацията за активиране на удостоверяването с две стъпки.
- Незабавно се свържете с банката, издател на картата. Ако сте предоставили банкови данни или информация за картата, поискайте оценка на ситуацията и, ако е необходимо, блокиране или подмяна на картата за предотвратяване на неразрешени транзакции.
- Проверете активността на акаунтите. Следете за необичайни влизания, нежелани промени и транзакции, които не разпознавате.
- Проведете проверка на сигурността на устройството. Ако сте изтеглили или изпълнили файлове от подозрителни съобщения, направете сканиране с актуализирано решение за сигурност.
Фишинг кампаниите могат да се развиват бързо, както чрез промяна на адресите на изпращачите, така и чрез използване на нови домейни или вариации на съобщения. Затова идентификацията на фалшив адрес не гарантира, че последващите опити ще използват същия източник.
Препоръчваме ви да подходите с предпазливост към всяка непоискана комуникация, която ви моли спешно да направите плащане, да се удостоверите или да предоставите конфиденциална информация. В случай на неясноти, пряката проверка през официалните канали винаги е предпочитана пред достъпа до линк от подозрително съобщение.
При въпроси, проверка на автентичността на съобщения или докладване на опити за фишинг, използващи идентичността на Hostico, можете да се свържете с нас на office@hostico.com или чрез официалната ни контактна страница.
Благодарим всички, които ни сигнализираха за тези опити. Предоставената информация ни позволи да реагираме още при първите идентифицирани съобщения и да информираме за кратко време колкото се може повече потребители.

